Een ERP kan perfect draaien en toch te veel risico nemen. Niet omdat Odoo zwak is, maar omdat Odoo beveiliging in de praktijk vooral afhangt van keuzes: wie krijgt welke rechten, hoe sterk is je login, wat toon je in je portal en welke integraties mogen aan je data. Als je dat niet bewust ontwerpt, groeit er langzaam ruis: te veel admins, brede groepen, API keys zonder eigenaar en portal accounts die meer zien dan je bedoelde.
Deze gids is een praktische baseline voor Odoo beveiliging in Belgische KMO’s. Je leest wat je vandaag kan instellen, hoe je gebruikersrechten in Odoo beheersbaar houdt en hoe je Odoo 2FA echt afdwingt zonder frustratie. Je krijgt ook concrete tests om je setup te bewijzen, zodat “we denken dat het veilig is” verandert in “we hebben het getest en vastgelegd”.
Wat betekent Odoo beveiliging in een ERP-context?
Odoo beveiliging is geen enkele knop die je aanzet. Het is het samenspel tussen identiteit (inloggen), autorisatie (gebruikersrechten), data-afscherming (record rules), kanaalbeperkingen (portal en website) en integraties (API keys). Het doel is simpel: elke gebruiker kan precies genoeg om zijn werk te doen, en niet meer. Dat is least privilege, maar dan in gewone taal: minder fouten, minder incidenten en minder discussies over “waarom kan ik dit niet zien?”. Wie het ERP-kader wil scherpstellen, kan starten bij wat is Odoo ERP.
Voor Belgische teams komt er nog iets bij: cybersecurity is steeds vaker een bestuurstaak. Zelfs als je niet rechtstreeks onder NIS2 valt, is het verstandig om Odoo beveiliging als proces te organiseren, met eigenaarschap, vaste reviews en duidelijke beslissingen. Dan is veiligheid geen ad-hoc reactie op incidenten, maar een routine die mee-evolueert met je ERP, je mensen en je integraties. Voor context rond NIS2 kun je Centrum voor Cybersecurity België over NIS2 en VLAIO: NIS2 voor ondernemingen raadplegen.
De drie aanvalspaden die je meestal ziet
De meeste problemen vallen in drie patronen. Eén: credentials lekken door phishing of hergebruikte wachtwoorden, waardoor een account wordt misbruikt. Twee: over-permissioned users, waarbij één intern account door stapeling van groepen plots “alles” kan, inclusief instellingen. Drie: portal en integraties vormen een zijdeur, omdat externe gebruikers of scripts toegang krijgen zonder dezelfde discipline als intern. Odoo beveiliging wordt pas volwassen wanneer je die drie paden structureel dichtzet.
Identiteit harden met Odoo 2FA en een strak loginbeleid
Als je één snelle winst zoekt voor Odoo beveiliging, dan is het dit: maak een gestolen wachtwoord waardeloos. Odoo 2FA voegt een tweede factor toe via een authenticator-app. Belangrijker dan “Odoo 2FA aanbieden” is “Odoo 2FA afdwingen”: je kiest expliciet of dit alleen voor medewerkers geldt, of ook voor portal users. In B2B is die tweede optie vaak de echte baseline, omdat klanten via portal documenten kunnen zien. De officiële stappen voor Odoo 2FA staan in Odoo 2FA-documentatie.
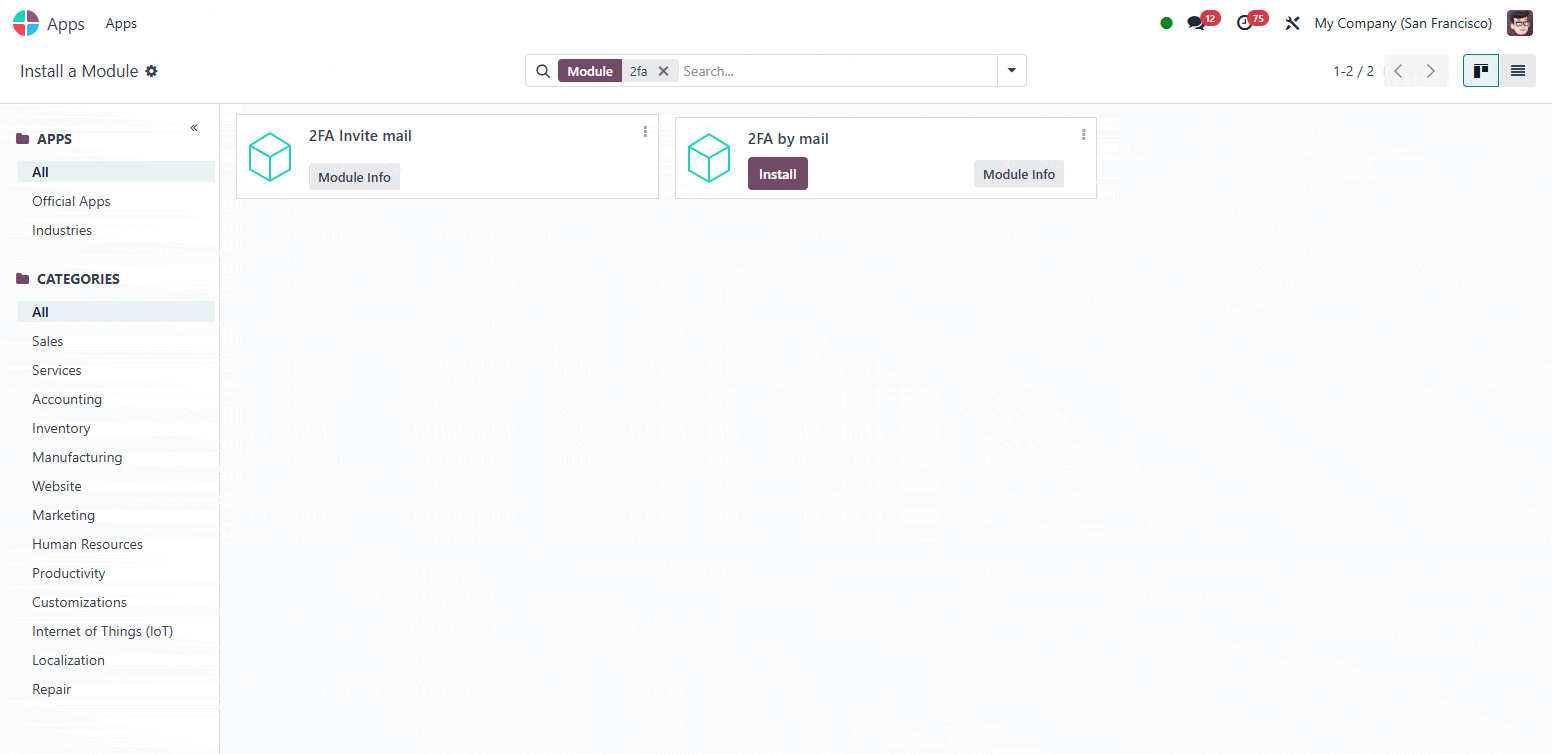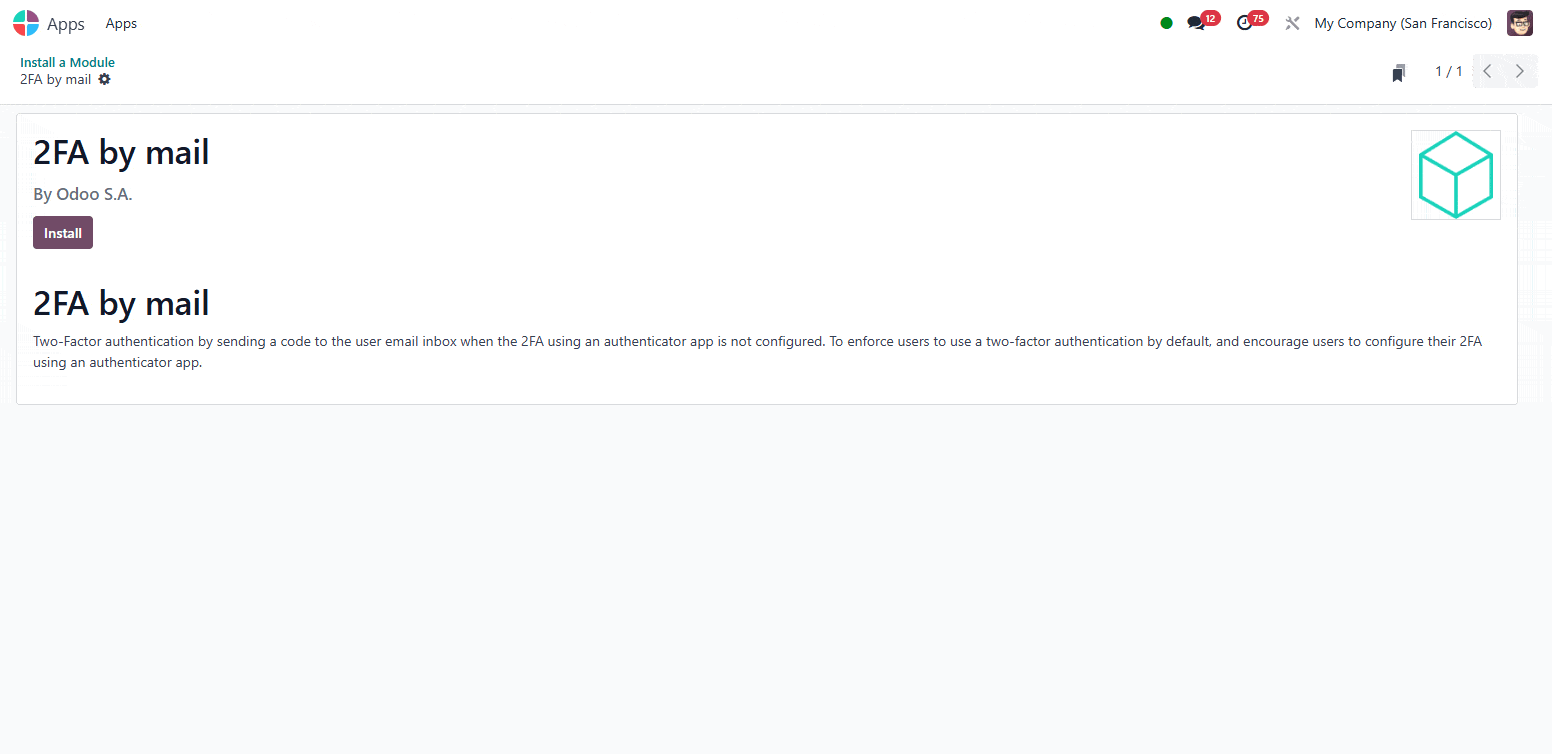
Odoo 2FA enforce: Apps → zoek ‘2FA by mail’ (verwijder Apps-filter) → installeer. Daarna Instellingen → Permissions → ‘Enforce two-factor authentication’.
Combineer Odoo 2FA met een helder loginbeleid: geen gedeelde accounts, alleen beheerders krijgen Settings-rechten en je reset-flow werkt altijd. Dat laatste hangt ook af van je e-mailconfiguratie: als resetmails niet aankomen, ontstaan workarounds. Odoo beveiliging faalt zelden door één groot gat, maar vaak door kleine frustraties die mensen onbewust omzeilen. Zet ook een afspraak: als iemand zijn toestel verliest, volg je één recovery-proces en wijzig je meteen wachtwoord én sessies, zodat je Odoo beveiliging niet afhankelijk wordt van improvisatie.
Odoo 2FA afdwingen voor medewerkers én portal users
Wil je Odoo 2FA verplicht maken, dan installeer je eerst de module “2FA by mail” via Apps (verwijder de Apps-filter in de zoekbalk als je die module niet ziet). Daarna ga je naar Instellingen en vink je bij Permissions de optie aan om two-factor authentication te enforcen. Met de keuzeknop bepaal je of dit geldt voor “Employees only” of “All users”. Die tweede optie is cruciaal voor Odoo beveiliging, want ze dwingt Odoo 2FA ook af voor portal users. Leg vast dat nieuwe accounts pas actief zijn zodra Odoo 2FA is ingeschakeld.
Gebruikersrechten in Odoo: groepen, toegangsrechten en record rules zonder chaos
De kern van Odoo beveiliging zit in autorisatie. Odoo werkt met toegangsrechten op modelniveau (create, read, write, delete) en record rules op recordniveau (welke records mag je zien of bewerken). De uitdaging is niet de techniek, maar de discipline: je wil een beperkt aantal rollen die je organisatie herkent, met zo weinig mogelijk uitzonderingen. Anders krijg je drift: na zes maanden weet niemand nog waarom iemand “even” extra rechten kreeg. De begrippen rond groepen, access rights en record rules staan helder uitgelegd in Odoo access rights-documentatie.
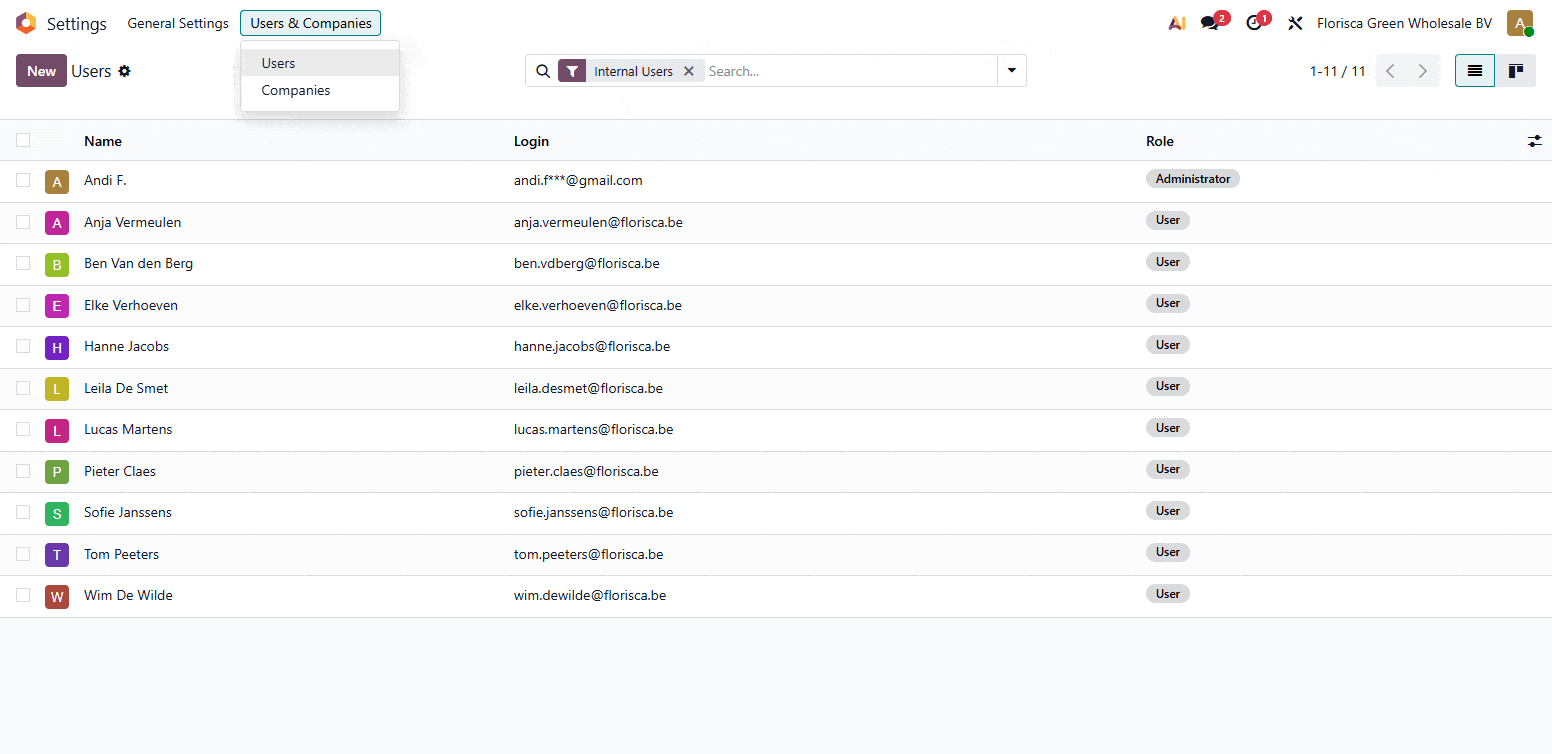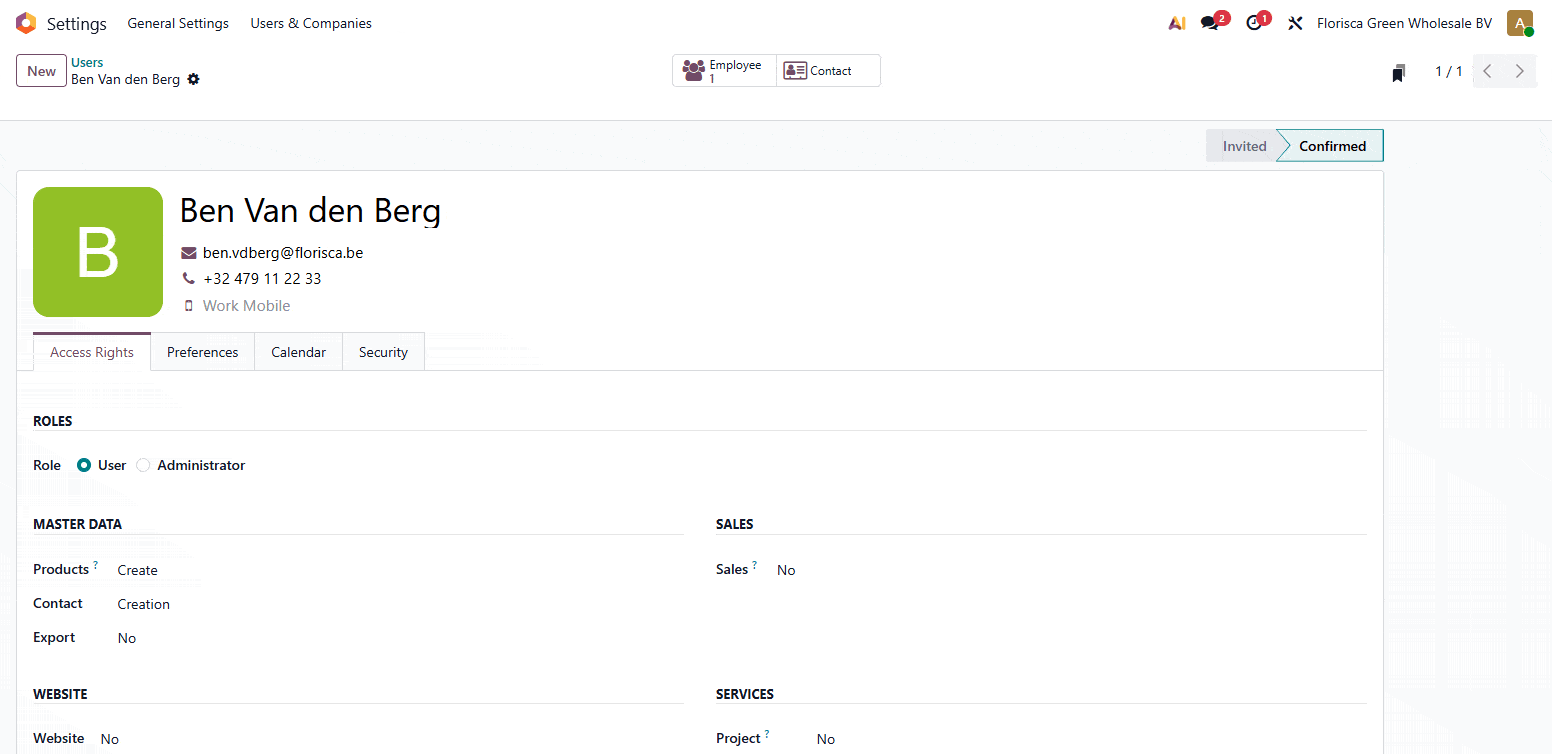
Odoo gebruikersrechten en rollen: Rollen en groepen: Instellingen → Users & Companies → Users.
Maak daarom een rechtenmatrix per rol: welke apps, welke kernobjecten en welke uitzonderingen zijn echt nodig. Koppel dat aan governance: elke wijziging in rollen of teams triggert een mini-review. Dat sluit aan op afspraken rond data governance en change management, omdat Odoo beveiliging uiteindelijk ook over eigenaarschap en controle gaat, niet alleen over techniek. Zo blijft je rolmodel klein genoeg om te onderhouden, maar scherp genoeg om discussies over uitzonderingen snel te beslechten. Combineer dit met Odoo data governance regels voor KMO’s en Odoo change management zodat beslissingen traceerbaar blijven.
Least privilege: rollen bouwen die je organisatie herkent
Een veilige rol is niet “alles behalve…”, maar “alleen wat nodig is”. Start dus met een minimale rol, en voeg pas rechten toe wanneer een taak anders niet kan. Geef Settings-rechten enkel aan echte beheerders en vermijd “schaduw-admins” in teams. In Odoo stapelen groepen zich op: één extra groep kan je hele rolmodel openzetten. Odoo beveiliging wordt voorspelbaar wanneer je rollen stabiel houdt, uitzonderingen documenteert en regelmatig terugdraait wat tijdelijk was.
Record rules zijn default-allow: test wat je denkt te weten
Record rules zijn een typische valkuil. Ze worden pas geëvalueerd nadat access rights toegang geven, en ze zijn default-allow: als access rights toegang geven en er is geen toepasbare regel, dan wordt toegang toegestaan. Daarom hoort testen in je proces. Laat een test-user per rol inloggen en controleer scenario’s: ziet sales alleen eigen klanten, ziet finance alleen wat nodig is, en kan niemand instellingen aanpassen buiten beheerders? Voor technische achtergrond helpt Security in Odoo.
Odoo portal beveiliging: externe toegang zonder datalekken
Veel omgevingen zijn intern best oké, maar lekken via de portal. Odoo portal beveiliging gaat daarom verder dan “geef een login”: je beslist of registratie vrij is of alleen op uitnodiging, welke documenten zichtbaar zijn en hoe streng je authenticatie is. In B2B is uitnodiging vaak de veiligste start, zeker als je prijsinformatie, offertes en facturen beschikbaar maakt. Dan weet je wie binnenkomt en kan je toegang sneller intrekken.
Beperk daarnaast bewust wat portal users kunnen doen. Begin met het minimum en voeg pas toe wanneer het echt waarde toevoegt voor klanten. Zet portal toegang liefst op uitnodiging, bepaal expliciet welke documenten zichtbaar zijn en gebruik Odoo 2FA wanneer je gevoelige informatie publiceert. In Odoo beveiliging is het eenvoudiger om later functionaliteit toe te voegen dan achteraf uit te leggen waarom data ooit onbedoeld zichtbaar was.

Odoo gebruikersrechten en rollen: Rollen en groepen: Instellingen → Users & Companies → Users.
Uitnodiging versus open registratie in B2B
Open registratie klinkt klantvriendelijk, maar vergroot je attack surface. Voor Odoo portal beveiliging is “invite-only” vaak een betere baseline: je koppelt portal access aan een bestaand contact en bepaalt wie documenten ziet. Combineer dit met Odoo 2FA voor “All users” als je gevoelige documenten toont. Zo bouw je Odoo beveiliging op twee niveaus: niet iedereen krijgt een sleutel, en een sleutel werkt niet zonder tweede factor.
Integraties beveiligen met API keys en service-accounts
Integraties zijn vaak de stille achterdeur. Een script dat draait op een persoonlijk account, met brede rechten en een API key zonder einddatum, is een risico dat pas zichtbaar wordt wanneer er iets fout loopt. In Odoo beveiliging werk je daarom met service-accounts (bot-users) per integratie, met minimale rechten en een rotatiebeleid. Odoo raadt voor automatisering expliciet bot users aan en vermeldt zelfs dat je het wachtwoord leeg kan laten om login met wachtwoord uit te schakelen. Elke key heeft een beschrijving, een eigenaar en een beperkte duur, zodat je later kunt bepalen of die key nog nodig is. Voor integraties is Odoo External API-documentatie referentiekader.
Praktisch betekent dit: één integratie, één service-account, één set rechten en logging op wat dat account doet. Als er iets verdacht is, kun je precies die toegang uitschakelen zonder je hele omgeving stil te leggen. Odoo beveiliging wordt pas handelbaar wanneer je technische keuzes ook operationeel kunt controleren, opvolgen en terugdraaien. Dat maakt incident response haalbaar: je zet één sleutel uit, niet je volledige ERP-proces.
API key governance: duur, rotatie en eigenaarschap
API keys in Odoo vragen een beschrijving en een duur. Voor security is het niet mogelijk om keys te maken die langer dan drie maanden geldig zijn, wat rotatie afdwingt. Dat is goed nieuws voor Odoo beveiliging, zolang je er een routine rond bouwt: zet een korte duur voor interactieve tests, gebruik rotatie voor productiekoppelingen en bewaar keys veilig buiten je code. Vergeet ook niet: een API key is functioneel gelijk aan een wachtwoord voor dat account, dus behandel ze als secrets. Bewaar secrets bij voorkeur volgens OWASP Secrets Management Cheat Sheet.
Beheer-routine: zo blijft Odoo beveiliging werken na go-live
De meeste incidenten gebeuren niet op dag één, maar maanden later: iemand kreeg tijdelijk extra rechten en verloor ze nooit meer, een portal policy werd aangepast voor één klant, of een integratie gebruikt een key die niemand nog kent. Daarom hoort Odoo beveiliging in je routine. Niet als zwaar auditdocument, maar als onderhoud: maandelijks mini-review en minstens jaarlijks een grondige herijking van rollen en policies. Als je Odoo 2FA afdwingt, maak je de check op Odoo 2FA-status een standaardrapport.
Maak het concreet met drie vaste controles: wie heeft admin- of Settings-rechten, wie gebruikt Odoo 2FA nog niet (en waarom), en welke integraties draaien op welke service-accounts en keys. Combineer dat met een upgradebeleid, zodat security fixes niet “ooit” gebeuren maar voorspelbaar. Odoo beveiliging is geen project, het is een gewoonte die je team onderhoudt. Plan dit als een vast agendapunt en maak één eigenaar verantwoordelijk voor opvolging en logging. Koppel dit ook aan Odoo upgrade voor KMO in België zodat je security fixes niet uitstelt.
Checklist en tests: bewijs dat Odoo beveiliging werkt
Je weet pas of Odoo beveiliging klopt wanneer je het test zoals een gebruiker het ervaart. Gebruik daarom vaste scenario’s: een medewerker zonder Odoo 2FA kan niet inloggen en een portal user zonder Odoo 2FA wordt gedwongen om Odoo 2FA te activeren, een portal user ziet uitsluitend eigen documenten, een integratie-account kan alleen de beoogde objecten lezen en schrijven, en niemand buiten beheerders kan instellingen wijzigen. Als één scenario faalt, weet je precies waar je moet bijsturen: loginbeleid, gebruikersrechten, portal policy of integratie-rechten.
Wil je dit in één beweging praktisch maken? Start met een rechtenmatrix per rol en plan een maandelijkse review van admins, Odoo 2FA en integraties. Combineer dit met je bredere data governance en change afspraken, zodat Odoo beveiliging niet afhankelijk is van één persoon, maar gedragen wordt door je proces en je documentatie. Als je wil, kun je dit ook koppelen aan je upgradeplanning en je incident- en change flow, zodat beslissingen traceerbaar blijven. Voor implementatiekeuzes die security ondersteunen, helpt Odoo implementatie: 7 krachtige tips.
Van losse instellingen naar een veilige Odoo-basis
Als je één idee uit deze gids meeneemt, laat het dan dit zijn: Odoo beveiliging is geen project dat je afrondt, maar een baseline die je bewaakt. 2FA maakt gestolen wachtwoorden waardeloos, een helder rollenmodel voorkomt rechten-drift, portal policies beperken je attack surface en integratie-accounts houden koppelingen onder controle. Wie dit goed zet, wint niet alleen veiligheid, maar ook rust: minder twijfel over rechten, minder ‘quick fixes’ en snellere troubleshooting wanneer er iets afwijkt.
Maak het jezelf werkbaar: documenteer je rollen, hou het aantal admins laag en plan maandelijks een mini-review op 2FA, adminrechten en actieve API keys. Laat elke wijziging in rechten of integraties langs één eigenaar lopen, zodat uitzonderingen niet stilletjes de norm worden. Zo blijft je Odoo-omgeving veilig én bruikbaar, ook wanneer teams groeien, processen veranderen en er nieuwe koppelingen bijkomen.
Veel gestelde vragen
Hoe dwing je Odoo 2FA af voor Odoo beveiliging in Odoo, ook voor portal users?
Voor sterke Odoo beveiliging volstaat “2FA aanbieden” niet: je moet Odoo 2FA afdwingen. Installeer in Apps de module ‘2FA by mail’ en ga daarna naar Instellingen waar je ‘Enforce two-factor authentication’ activeert. Kies vervolgens ‘Employees only’ of ‘All users’. Met ‘All users’ geldt Odoo 2FA ook voor portal users, wat essentieel is als klanten via portal offertes, orders of facturen kunnen zien. Test dit met een nieuw account: zonder Odoo 2FA moet inloggen onmogelijk zijn.
Welke Odoo gebruikersrechten zijn het belangrijkst voor Odoo beveiliging in een Odoo ERP?
Odoo beveiliging staat of valt met gebruikersrechten in Odoo: groepen, toegangsrechten en record rules. Start met rollen die je organisatie herkent (sales, aankoop, finance, support) en geef alleen de minimale rechten om de job te doen. Beperk vooral Settings- en Administratie-rechten tot echte beheerders. Gebruik record rules om zichtbaarheid per team, bedrijf of documenttype te verfijnen. Laat per rol een test-user inloggen en valideer scenario’s: wie ziet welke klanten, documenten en instellingen?
Wat is het verschil tussen access rights en record rules voor Odoo beveiliging in Odoo?
Access rights bepalen op modelniveau wat iemand mag doen (create, read, write, delete). Record rules bepalen op recordniveau welke records iemand mag zien of bewerken, meestal via een domeinfilter. Voor Odoo beveiliging is de combinatie belangrijk: access rights zijn de eerste poort, record rules zijn de verfijning. In Odoo zijn record rules default-allow wanneer access rights toegang geven en er geen regel van toepassing is. Daarom test je altijd met echte rollen en scenario’s, zodat je niet op gevoel hoeft te vertrouwen.
Hoe pak je Odoo portal beveiliging aan zonder klanten te frustreren in Odoo?
Voor Odoo beveiliging is portal vaak de zwakste schakel, omdat externe toegang snel groeit. Start daarom met invite-only portal accounts in plaats van open registratie, zeker in B2B. Bepaal welke documenten zichtbaar zijn (offertes, orders, facturen) en zet Odoo 2FA op ‘All users’ als de portal gevoelige info toont. Geef portal users alleen de acties die echt waarde toevoegen en schakel de rest uit. Test met een portal account of je niets kunt openen via ‘directe links’ naar andere documenten.
Hoe beveilig je integraties met API keys voor Odoo beveiliging in Odoo?
Behandel API keys als wachtwoorden: één integratie per service-account (bot user), met minimale rechten en een duidelijke beschrijving. In Odoo moet je bij een API key een duur instellen en om veiligheidsredenen kan die niet langer dan drie maanden geldig zijn, wat rotatie afdwingt. Bewaar keys buiten je code (secrets manager of beveiligde kluis) en log acties van de bot user. Als er iets misloopt, kan je de key meteen verwijderen zonder andere gebruikers te raken.
Hoe onderhoud je Odoo beveiliging na go-live met een haalbare routine?
Odoo beveiliging is geen eenmalige setup. Plan maandelijks een mini-review: wie heeft admin- of Settings-rechten, wie gebruikt Odoo 2FA nog niet, en welke integraties draaien met welke bot users en API keys. Doe minstens jaarlijks een diepere herijking van rollen en portal policies, idealiter samen met je upgradeplanning. Maak het meetbaar met vaste tests (inlog zonder Odoo 2FA faalt, portal ziet enkel eigen documenten, bots hebben minimale rechten). Zo blijft Odoo beveiliging werken wanneer je organisatie groeit, mensen wisselen of je Odoo upgradet.